App 還沒賺錢,先背百萬風險
週末用 AI 做了一個預約 App。可以選時間、填手機,畫面也很完整,接著就想丟到 LINE 群組,找朋友試用。
但第一筆預約進來,你手上就多了一個人的聯絡資料。就算還沒有付費用戶,也得開始想:誰看得到?會存多久?對方不想用了,怎麼刪?
大家常說的 Vibe Coding,就是用自然語言跟 AI 描述需求,讓它幫你把程式做出來。它把「做出能用的東西」變得很容易,也讓很多營運問題,比預期更早來到面前。
我把台灣比較容易遇到的情況整理成一份上線前檢查。文中的預約、月費與費用數字都是情境示範,不是某家公司的事故。
「還沒賺錢」不會自動免掉個資責任
個資法的適用要看資料與活動性質;開放他人使用的服務,不能只用「免費測試」判斷免責。姓名、手機、可辨識個人的預約紀錄,都是你需要盤點的內容。法中另有單純個人或家庭活動的例外,不能把它直接搬到公開服務上。個資法現行條文,第 2、51 條
百萬風險有法律依據,但得把條件一起看。以查核時仍施行的個資法第 27、48 條為例,非公務機關違反個資安全維護義務,可處新臺幣 2 萬至 200 萬元;情節重大,或受命限期改正後未改正,涉及 15 萬至 1,500 萬元的處罰範圍。實際處罰須依違規事實及情節認定,不能把外洩人數直接乘上最高額。個資法現行條文,第 48 條
本文查核日為 2026 年 9 月 21 日。法規資料庫的最新修正頁,仍標示 2025 年 11 月部分修正尚未生效;這也是為什麼不能只複製搜尋到的「最新罰款」。發布前若狀態改變,數字與條號都要重新核對。最新修正與生效狀態
一張預約表單,先問為什麼要收這一欄
你只是要安排到店時間,表單卻把生日、身分證和住址全部做成必填。通常是 AI 生得很完整,自己也順手留下來。
我的做法會是先把每個欄位的用途寫出來。排時間用不到的資料,就沒有必要為了「以後可能用到」一直收。蒐集前的告知也要能對上真實做法,包括誰蒐集、目的、資料類別、使用範圍與當事人行使權利的方法;合法依據則依你的情況確認。個資法第 5、8、19 條
其實最容易漏的,是表單送出之後。
如果你加了一個「AI 自動整理客戶需求」,資料可能又被送到另一家服務。還有網站分析、客服、錯誤紀錄與操作錄影:哪些真的需要?會不會把手機或備註一起記下來?這些要從程式與供應商設定查,不是改一篇隱私權政策就結束。
工程上,可以先開兩個只放假資料的帳號。A 新增一筆預約,B 不應該讀到、修改或匯出它。像 Supabase 的 RLS,就是用資料列層級的規則控制誰能碰哪些資料;仍要檢查規則與伺服器端程式是否真的生效。Supabase 官方說明
開始收月費,取消與退款就要講清楚
假設你做了一個每月 299 元的接案小工具。這是本文示例價格。
按下訂閱之前,使用者應該能清楚理解這次付多少、多久扣一次、如何取消,以及取消之後還能用到什麼時候。你也要測:取消續訂後,下期真的不再扣款嗎?
另外,「取消下次續訂」和「退回這次付款」是兩件事,介面、客服與付款系統要分清楚。
在台灣,通訊交易有七日解除權的規範,也有合理例外。非實體媒介的數位內容,或一經提供即完成的線上服務,有特定條件;包含事先告知,以及適用情況下的事先同意。持續提供的月費服務,不能只因為在線上,就一律套用不退款。行政院消保會說明
AI 可以幫你找出取消入口在哪、退款文字寫了什麼、程式怎麼處理。你的服務適用哪一類、條款應該怎麼訂,則要按實際營運方式確認,有疑義時找熟悉消費者交易的法律專業者。
付款本身也要驗。以綠界全方位金流為例,官方要求驗證付款通知的檢查碼,並處理重複通知;付款確認應以伺服器收到的通知為主。使用者看到「付款成功」的網頁,不能單獨當作後台開通權益的依據。綠界付款通知、付款串接說明
免費功能被刷,成本照樣記在你帳上
還有一種損失,完全不用等到客戶付錢。
比如你把 AI 生圖做成免費體驗,背後每次成功請求都會產生費用。如果訪客能無限重送,付費服務就可能一直被呼叫。即使金鑰沒放在前端,沒有保護的後端入口仍可能被濫用。
用一個純試算看:假設平均每次成本 NT$5、一天接受 20 萬次付費請求,變動成本就是 NT$100 萬。這不是實際產品報價、攻擊紀錄或發生機率;也沒有計入折扣與其他費用。公式的用途,是提醒你把「每次多少 × 最多接受幾次」算出來。
控制要分兩層:App 自己有每人與全站額度、限流和暫停能力;服務供應商也要檢查實際費用限制。像 Google Cloud 現在已有預覽中的 Spend Caps,適用指定專案與服務,不能把通知信當同一件事。官方也提醒執行不是即時、在途請求及部分持續性資源仍可能計費。Google Cloud 官方限制說明
所以「設成一千元」之後,還要確認限制的是哪些服務、到達時會做什麼,以及誰有權解除。
試用名單,也不是可以一直寄行銷信的名單
客戶留下手機或 Email,原本可能只是要收到預約確認。後來你想寄新功能、折扣或續訂優惠,就要重新檢查蒐集目的與使用依據。
台灣個資法也有行銷拒絕的要求:首次行銷要提供免費表達拒絕的方法;對方拒絕後,要停止利用其資料行銷。做一個退訂連結之後,還得確認後台發送名單真的會停。個資主管機關《拒絕商業行銷指引》
順手再盤一下素材。AI 幫你找到的圖片、字型或程式套件,能不能商用、要不要標示、能不能再散布,各有各的授權條件。網路看得到的圖片,不代表可以直接搬進產品。智慧財產局:網路圖庫授權
Codex、Claude 都有官方資安工具,可以從哪裡開始?
這次查到的官方工具,比單純在對話裡說「幫我看安全嗎」更有明確的檢查流程。不過資安工具主要處理程式漏洞,不能替你判斷所有法律義務。
- 工具入口:OpenAI 的 Codex Security 官方外掛|可以拿來做什麼:查程式庫、查一次變更、整理既有資安問題|要注意:官方頁以 ChatGPT Work 呈現;可用性看方案與工作區設定
- 工具入口:Anthropic 的 Claude Security 外掛|可以拿來做什麼:在 Claude Code 中掃專案或變更,再提出修補檔|要注意:沿用目前工作階段的權限,不額外提供隔離
Codex Security 官方外掛頁、Claude Security 官方 README
Claude Code 使用者,可以按官方文件安裝並重新載入:
/plugin install claude-security@claude-plugins-official
/reload-plugins
/claude-security
找不到官方市集時,文件提供的補充步驟是:
/plugin marketplace add anthropics/claude-plugins-official先確認目前打開的是自己的專案,並了解掃描成本及範圍。官方外掛不等於它執行時所有程式都自動安全;不熟悉的第三方程式庫應放在隔離環境。本文依官方文件整理,沒有替你安裝或替你的 App 跑過掃描。Claude Security 官方安裝與權限說明
Codex Security 則可以從上面的官方外掛頁確認工作區是否能用,連到授權的程式庫後,指定查整個專案或一次變更。OpenAI 另有 Codex Security 雲端產品說明與 官方 CLI/SDK;名稱相近,安裝外掛、啟用雲端掃描和執行 CLI 是不同入口,別把其中一個的操作照搬到另一個。
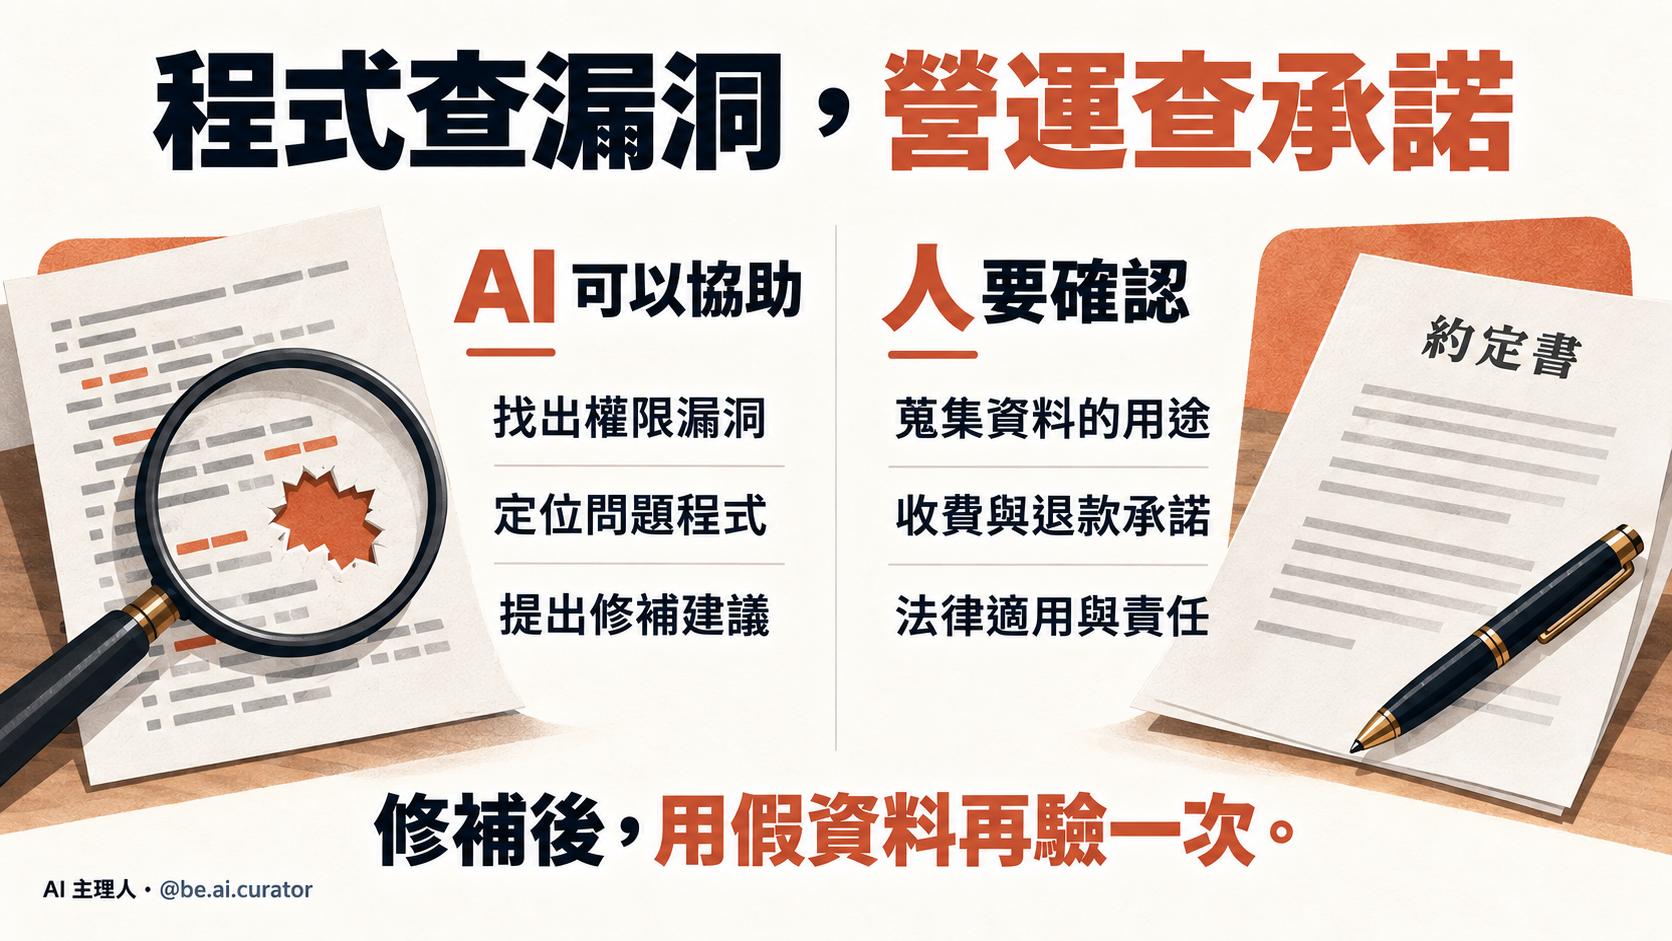
掃完之後,我會先看問題的成立條件。它說別人可以看到會員資料,就應該能指出哪個地方缺少權限檢查;修補後,再用 A、B 測試帳號驗一次。只交一個「安全分數 95」不夠用。
今天可以直接貼給 AI 的檢查提示詞
在 能讀到你專案程式碼的 Codex 或 Claude Code 裡貼。只有網址的聊天視窗,看不到後端與供應商設定;那部分要明確留白。用假資料就好,不需要把真實金鑰或客戶名單一起丟進去。
請替這個主要服務台灣使用者的 App 做上線前檢查。先唯讀盤點,不改檔、不部署、不發訊息、不發動真實扣款;不要對未經授權的網站做測試,也不要安裝或啟動額外付費掃描。

先從專案確認:App 做什麼、服務誰、收哪些資料、用了哪些第三方、在哪些國家處理資料、有沒有月費/續訂、誰是營運者。無法確認的事情列為「待我回答」,不要自行補齊。

請檢查:
1. 個資:每個表單欄位是否必要;告知文字與實際資料流是否相符;保存、刪除與行銷拒絕的流程是否存在;資料是否送入海外 AI、分析或錄影服務。
2. 權限:匿名訪客、一般會員 A、會員 B、管理員能分別讀寫什麼;A 的資料能否被 B 存取;檔案儲存、匯出與後台是否有伺服器端檢查。
3. 收費:價錢與週期、續扣、取消後何時生效、退款及七日解除權適用是否需人工確認;付款結果是否由伺服器驗證,重複通知會不會重複加值。
4. 成本:付費 API 是否暴露給訪客濫用;每帳號與全站有無限流、額度與暫停機制;分清費用通知、實際阻擋及服務供應商限制。未看到後台設定就寫「待後台確認」。
5. 程式與素材:公開金鑰、套件已知漏洞、上傳限制、備份與還原流程;圖片、字型、套件授權是否有可查紀錄。

請按「已確認問題/待驗證疑點/未取得資料/需法律或營運判斷」分類。
每項給我:讀者看得懂的風險、檔案與行號或後台位置、證據、成立條件、修正建議、用假資料驗證的步驟。
用嚴重程度與發生條件排序。程式碼只做靜態檢查時,請明講沒有跑過實測。
找不到漏洞不代表安全;資安掃描不等於法律合規。不要替我生成「已完全合規」結論。
引用台灣規範時附官方網址、查核日期與施行狀態,不把尚未生效的修正當現行法。
第一輪看完,再挑一個問題修。可以接著貼:
我同意修正以下項目:[填入第一輪問題編號]。
只在本地分支或測試環境修改,使用假資料;不要改正式服務、正式帳戶權限、付款、DNS 或第三方後台。
先列本次修改範圍與可還原方式,再完成最小修補。
請用匿名、A、B 三種身份重跑相關測試,驗證原問題已被擋下,正常使用仍可成功。
輸出修改檔案、測試方法、實際結果與未測到的範圍。
法律適用、退款承諾、資料保存期間,由我確認;需要工程或法律專業判斷的部分留下來。
如果服務要走出台灣,再補這兩個判斷
目前主要服務台灣,就先把上面那些做到。接著若真的要服務海外使用者,額外確認你接觸的是誰、在哪裡、怎麼行銷。
例如,歐盟官方說明 GDPR 可涵蓋在歐盟外、但向歐盟境內個人提供商品服務或監控其行為的企業。不能只因網站有英文,就直接推定適用;也不能只因公司在台灣,就認為無關。歐盟官方適用範圍
美國 COPPA 則要看是否面向未滿 13 歲兒童,或實際知道正在收集該年齡兒童的個資等條件。加一個年齡問題,不等於整套兒童隱私義務完成。FTC 官方規則說明
這裡先留這兩個入口;跨境、兒童、醫療與金融等服務,需要再按自己的產品查適用規範。
第一次公開前,我會讓它交出這三個結果
一份資料清單,知道收了什麼、放在哪裡、誰能碰;一次完整測試,知道陌生人、會員 A 和 B 各能做什麼;一套收費與退出流程,知道使用者如何取消、退款或要求刪除。
其實這些問題很適合讓 AI 幫忙找,但答案需要有證據。你可以繼續用 AI 把功能做快一點,也替自己保留時間,把這幾個地方驗清楚。
完整提示詞與驗收表另整理成同頁資源,方便下次做新 App 時再拿出來用。